
辨識OT攻擊前兆 強化產線韌性
智慧製造、遠端維運、工業物聯網與雲端資料整合,正在讓製造現場的作業技術(OT)環境承受更高攻擊風險。當攻擊者透過暴露服務、遠端存取、憑證濫用與跨IT/OT網域橫向移動逐步接近工業控制系統(ICS),企業主管需要在作業影響發生前掌握攻擊前兆,將資安告警轉化為營運決策。
《2026年情報驅動主動防禦報告》分析全球超過61,000台部署於OT環境的防火牆遙測資料與20年歷史事件,指出82.8%對手活動發生於作業影響前的前兆階段,平均停留時間達185天;同時,暴露於網際網路的獨特OT裝置與服務增加332%,近2,000萬個OT相關裝置與服務可被觀察。這代表製造業仍有機會在停線、設備異常或製程受影響之前,透過威脅情資、邊緣偵測、攻擊鏈預測與OT-SOC架構,將防禦行動提前。
您將了解:
- 製造業OT環境為何已難以依賴封閉網路假設
- 暴露於網際網路的OT裝置與服務如何擴大攻擊面
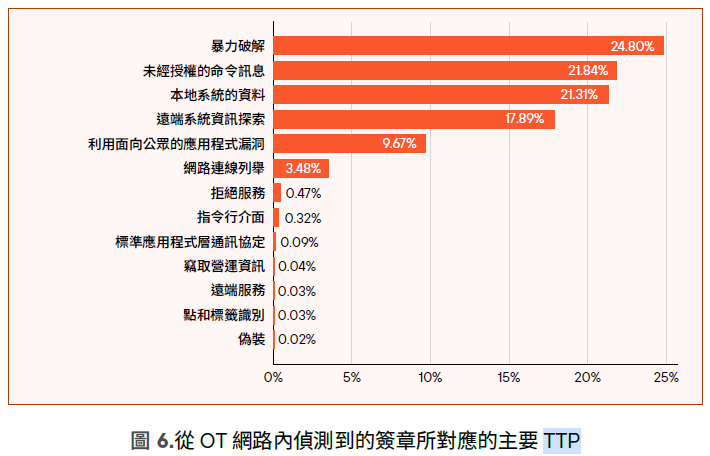
- 如何辨識暴力破解、未經授權命令、遠端探索與資料收集等前兆行為
- 如何運用MITRE ATT&CK for ICS對應攻擊者戰術技術與程序(TTP)
- 如何建立OT-SOC架構,串接安全資訊與事件管理(SIEM)、入侵偵測系統(IDS)、安全協調自動化與回應(SOAR)、HMI/SCADA日誌與跳板主機監控
- 如何分階段規劃OT資安成熟度與主動防禦導入路線
閱讀後效益:
您將了解如何以威脅情資(Threat Intelligence)與預測分析掌握OT攻擊前兆,判斷哪些資料來源與日誌最值得優先收集,並以OT-SOC架構把IT安全、工廠維運與資安治理串接成可衡量、可演練、可擴充的主動防禦能力。